سال ۲۰۲۶ء کا آغاز بھارت کے ڈیجیٹل منظرنامے میں ایک نئے عہد کی نوید لے کر آیا ہے۔ جہاں ۲۰۲۵ء قانون سازی اور انفراسٹرکچر کی تیاری کا سال تھا، وہیں ۲۰۲۶ء ان اقدامات کے نفاذ اور عمل درآمد کا سال ہے۔یہ مضمون دو مرکزی موضوعات کا احاطہ کرتی ہے ۲۸؍ جنوری ۲۰۲۶ء کو منایا جانے والا ’’ڈیٹا پروٹیکشن ڈے‘‘ ہے، جو بھارت میں ڈیجیٹل پرسنل ڈیٹا پروٹیکشن (DPDP) رولز ۲۰۲۵ء کے نفاذ کے فوراً بعد آ رہا ہے۔
دوسرا، حکومت ہند کا فلیگ شپ پروجیکٹ’’سنچار ساتھی‘‘(Sanchar Saathi) پورٹل، جو شہریوں کو سائبر فراڈ، موبائل چوری اور شناخت کی چوری (Identity Theft) کے خلاف لڑنے کے لیے بااختیار بناتا ہے۔
ہماری ذاتی معلومات، بینکنگ کی تفصیلات، اور روزمرہ کی گفتگو اب کاغذوں کے بجائے ’’کلاؤڈ‘‘ اور سرورز پر محفوظ ہوتی ہے۔ اسی تناظر میں ہر سال ۲۸؍ جنوری کو دنیا بھر میں ’’ڈیٹا پروٹیکشن ڈے‘‘ (Data Protection Day) منایا جاتاہے۔
یہ دن کیوں منایا جاتا ہے؟
اس دن کو منانے کی شروعات یورپ سے ہوئی۔ ۲۸؍ جنوری ۱۹۸۱ء کو یورپ کی کونسل نے ڈیٹا کے تحفظ کا پہلا بین الاقوامی معاہدہ ’’کنونشن 108‘‘ کھولا تھا۔ اس کا مقصد شہریوں کو ان کے ڈیجیٹل حقوق سے آگاہ کرنا اور حکومتوں و کمپنیوں کو یہ باور کرانا ہے کہ صارفین کا ڈیٹا ایک امانت ہے۔
2026 کا تھیم?RESTE or REFINE:
سال ۲۰۲۶ء میں اس دن کی اہمیت مزید بڑھ گئی ہے، کیونکہ مصنوعی ذہانت (AI) ہماری زندگیوں میں داخل ہو چکی ہے۔
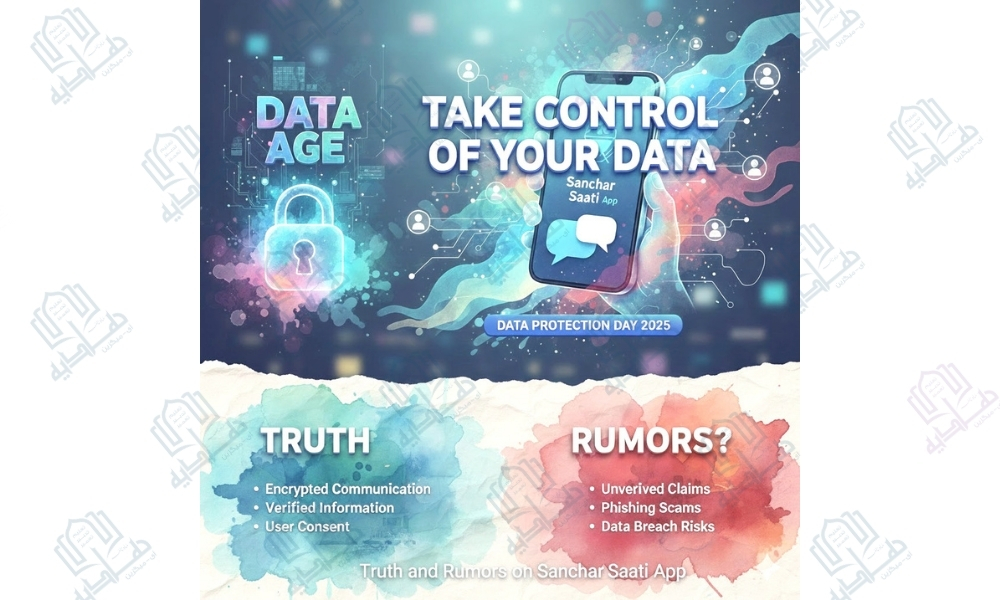
(Reset or Refine?) اور ’’اپنے ڈیٹا کا کنٹرول سنبھالیں‘‘ (Take Control of Your Data) کے گرد گھوم رہا ہے، جس کا مقصد پرانی ریگولیشنز میں موجود خامیوں کو دور کرنا اور جدید ٹیکنالوجی (AI) کے ساتھ ہم آہنگ کرنا ہے۔
ہندوستان اور ڈیجیٹل ڈیٹا پروٹیکشن ایکٹ
ہندوستان میں ڈیٹا کے تحفظ کے حوالے سے Digital Personal Data Protection (DPDP) Act 2023 ایک سنگ میل کی حیثیت رکھتا ہے۔ ۲۰۲۶ء تک اس قانون کے نفاذ سے عام شہریوں کو یہ حق حاصل ہو گا کہ:
٭کمپنیاں ان کی اجازت کے بغیر ان کا ڈیٹا استعمال نہیں کر سکتیں۔
٭صارفین جب چاہیں کمپنیوں سے اپنا ڈیٹا ڈیلیٹ کروا سکتے ہیں۔
٭بچوں کے آن لائن ڈیٹا کے لیے والدین کی رضامندی لازمی ہوگی۔
ہم اپنا ڈیٹا کیسے محفوظ رکھیں؟ (حفاظتی تدابیر)
بحیثیت شہری اور انٹرنیٹ صارف، ہمیں اپنی حفاظت خود کرنی ہوگی۔ یہاں چند اہم نکات ہیں:
مضبوط پاس ورڈز:
“123456” یا اپنا نام پاس ورڈ کے طور پر کبھی استعمال نہ کریں۔ ہمیشہ نمبرز، حروف اور علامات کا مکس پاس ورڈ بنائیں۔
ٹو فیکٹر آتھنٹیکیشن (2FA):
اپنے واٹس ایپ، جی میل اور فیس بک پر ٹو اسٹیپ ویریفکیشن (2FA) ضرور آن کریں۔ یہ آپ کے اکاؤںٹ پر ایک اضافی تالا ہے۔
مشکوک لنکس سے گریز:
ای میل یا میسج پر آنے والے انجان لنکس پر کلک نہ کریں، یہ اکثر ’’فشنگ‘‘ (Phishing) حملے ہوتے ہیں جو آپ کا ڈیٹا چوری کرتے ہیں۔
ایپس کی اجازتیں (App Permissions):
موبائل میں کوئی بھی ایپ ڈاؤن لوڈ کرتے وقت دیکھیں کہ وہ کس چیز کی اجازت مانگ رہی ہے۔ ایک ٹارچ کی ایپ کو آپ کے ’’کانٹیکٹس‘‘ یا ’’لوکیشن‘‘ کی ضرورت نہیں ہونی چاہیے۔
آج ۴۴؍ سال بعد، یہ دن محض ایک تقریب نہیں رہا بلکہ اب اسے’’ڈیٹا پرائیویسی ویک‘‘ (Data Privacy Week) کے طور پر منایا جاتا ہے، جو پورے ہفتے جاری رہتا ہے تاکہ ڈیجیٹل شہریوں کو پیچیدہ ٹیکنالوجیز کے اثرات سے آگاہ کیا جا سکے۔
2025 کا عالمی تھیم: اپنے ڈیٹا کا کنٹرول سنبھالیں:
سال ۲۰۲۵ء کے لیے ڈیٹا پرائیویسی ویک کا عالمی تھیم’’اپنے ڈیٹا کا کنٹرول سنبھالیں‘‘ (Take Control of Your Data) رکھا گیا تھا۔ اس تھیم کا انتخاب اس حقیقت کی عکاسی کرتا ہے کہ موجودہ انٹرنیٹ ایکونومی میں، صارفین کا ڈیٹا ایک کرنسی کی حیثیت اختیار کر چکا ہے۔ ہر کلک، ہر لائک، اور ہر ٹرانزیکشن ایک’’ڈیٹا ٹریل‘‘ چھوڑتی ہے جسے کمپنیاں ٹارگٹڈ اشتہارات اور رویوں کی پیشین گوئی (Behavioral Prediction) کے لیے استعمال کرتی ہیں۔
اس تھیم کے تحت 2025 میں مندرجہ ذیل مقاصد پر زور دیا گیا ہے:
٭ ڈیٹا منیمائزیشن (Data Minimization): صارفین کو یہ سکھانا کہ وہ ایپس اور ویب سائٹس کو صرف وہی معلومات فراہم کریں جو سروس کے لیے ناگزیر ہیں۔
٭ پرائیویسی سیٹنگز کا جائزہ: سوشل میڈیا اور آپریٹنگ سسٹمز کی پیچیدہ پرائیویسی سیٹنگز کو سمجھنا اور انہیں اپنے حق میں استعمال کرنا۔
٭ رضامندی کی اہمیت: ’’کوکیز‘‘(Cookies) اور ٹریکنگ کی اجازت دیتے وقت باخبر فیصلہ کرنا۔
بھارت میں 2025 کا تھیم: ’’مصنوعی ذہانت کے دور میں رازداری‘‘
جبکہ عالمی سطح پر ڈیٹا کنٹرول پر بات ہو رہی ہے، بھارت میں ڈیٹا سیکیورٹی کونسل آف انڈیا (DSCI) اور دیگر اسٹیک ہولڈرز نے ۲۰۲۵ء کے لیے ایک زیادہ مخصوص اور وقت کی ضرورت کے مطابق تھیم اپنایا ہے:
’’مصنوعی ذہانت کے دور میں رازداری‘‘ (Privacy in the Age of AI) ۔
یہ تھیم اس لیے انتہائی اہم ہے کیونکہ جنریٹیو اے آئی (Generative AI) اور مشین لرننگ ماڈلز کو ٹریننگ دینے کے لیے بڑے پیمانے پر ذاتی ڈیٹا کی ضرورت ہوتی ہے۔
چیٹ جی پی ٹی (ChatGPT) اور دیگر AI ٹولز کے عام استعمال نے یہ سوالات کھڑے کر دیے ہیں کہ کیا AI ماڈلز ہماری ذاتی بات چیت اور معلومات کو محفوظ رکھ سکتے ہیں؟ 2025 کی تقریبات میں اس بات پر بحث کی گئی کہ کس طرح AI کی جدت اور شہریوں کی پرائیویسی کے درمیان توازن قائم کیا جائے۔
ڈیجیٹل پرسنل ڈیٹا پروٹیکشن (DPDP) ایکٹ 2023:
نفاذ کا مرحلہ
بھارت میں ۲۰۲۵ء کا ڈیٹا پروٹیکشن ڈے اس لیے بھی تاریخی حیثیت رکھتا ہے، کیونکہ یہ ملک کے پہلے جامع پرائیویسی قانون، DPDP ایکٹ 2023 کے قواعد (Rules) کے نفاذ کے سائے میں منایا جا رہا ہے۔ سپریم کورٹ کے جسٹس پٹاسوامی کیس (2017) کے تاریخی فیصلے کے بعد، جس میں پرائیویسی کو بنیادی حق قرار دیا گیا تھا، بھارت کو ایک طویل قانون سازی کے عمل سے گزرنا پڑا۔
موجودہ حیثیت (دسمبر 2025 تک اپ ڈیٹ)
رپورٹس کے مطابق، الیکٹرانکس اور انفارمیشن ٹیکنالوجی کی وزارت (MeitY) نے 13 نومبر 2025 کو DPDP ایکٹ کے تحت تفصیلی قواعد اور’’ڈیٹا پروٹیکشن بورڈ آف انڈیا‘‘ (Data Protection Board of India) کے قیام کا نوٹیفکیشن جاری کیا ۔
ایکٹ کے نفاذ کا ٹائم لائن:
یہ قانون فوراً مکمل طور پر نافذ نہیں ہوا بلکہ اسے مرحلہ وار طریقے سے لاگو کیا جا رہا ہے تاکہ صنعتوں کو تیاری کا موقع ملے:
٭ نومبر 2025:
یٹا پروٹیکشن بورڈ کا قیام اور انتظامی ڈھانچے کی تشکیل۔
٭ نومبر ۲۰۲۶ء: ’’کنسنٹ مینیجرز‘‘(Consent Managers) کی رجسٹریشن کا آغاز۔ یہ ایک نیا تصور ہے جہاں تھرڈ پارٹی پلیٹ فارمز صارفین کی جانب سے ان کی رضامندی کا انتظام کریں گے۔
٭ مئی ۲۰۲۷ء: قانون کا مکمل نفاذ، جس میں چھوٹے اور بڑے تمام اداروں (Data Fiduciaries) پر ڈیٹا پروسیسنگ کی سخت شرائط لاگو ہوں گی 7۔
ایکٹ کے تحت کلیدی اصطلاحات اور جرمانے:
٭ ڈیٹا پرنسپل (Data Principal): وہ عام شہری جس کا ڈیٹا اکٹھا کیا جا رہا ہے۔
٭ ڈیٹا فیڈوشری (Data Fiduciary): وہ کمپنی یا ادارہ جو ڈیٹا اکٹھا اور پروسیس کرتا ہے۔
٭ اہم ڈیٹا فیڈوشری (Significant Data Fiduciary): بڑی ٹیک کمپنیاں (جیسے Google, Facebook) جن پر زیادہ سخت شرائط لاگو ہوں گی۔
٭ جرمانے: قانون کی خلاف ورزی یا ڈیٹا بریچ (Data Breach) کی صورت میں ۲۵۰؍ کروڑ روپے تک کے جرمانے کی تجویز ہے، جو کمپنیوں کو ڈیٹا سیکیورٹی پر سرمایہ کاری کرنے پر مجبور کرے گا۔
سنچار ساتھی (Sanchar Saathi) تعارف اور اسٹریٹجک اہمیت
ڈیٹا پروٹیکشن کے قانونی ڈھانچے کے متوازی، حکومت ہند نے شہریوں کو ٹیکنالوجی کے ذریعے بااختیار بنانے کے لیے ’’سنچار ساتھی‘‘ (Sanchar Saathi) پورٹل کا آغاز کیا۔ یہ اقدام محکمہ ٹیلی مواصلات (Department of Telecommunications – DoT) کی جانب سے اٹھایا گیا ہے اور اسے C-DOT (Centre for Development of Telematics) نے تکنیکی طور پر تیار کیا ہے۔
سٹیزن سینٹرک(Citizen-Centric) اپروچ:
سنچار ساتھی محض ایک ایپ یا ویب سائٹ نہیں ہے، بلکہ یہ ایک پورا ایکو سسٹم ہے۔ اس کا بنیادی فلسفہ یہ ہے کہ ٹیلی کام نیٹ ورک کی سیکیورٹی صرف حکومت کی ذمہ داری نہیں بلکہ اس میں شہریوں کی شراکت (Jan Bhagidari) لازمی ہے۔
پورٹل کے مقاصد درج ذیل ہیں:
٭ معلومات کا حق: صارف کو یہ جاننے کا حق دینا کہ اس کے نام پر کتنے سم کارڈز چل رہے ہیں۔
٭ اثاثوں کا تحفظ: گمشدہ موبائل فونز کو ناکارہ بنانا تاکہ چوری کی ترغیب ختم ہو سکے۔
٭ فراڈ کی روک تھام: اسپام کالز اور پیغامات کے خلاف ایک مرکزی رپورٹنگ سسٹم فراہم کرنا۔
٭ ڈیوائس کی تصدیق: جعلی اور اسمگل شدہ موبائل فونز کی مارکیٹ کا خاتمہ۔
سنچار ساتھی ایپ کا تنازعہ (دسمبر 2025) اور حکومتی ردعمل:
سال ۲۰۲۵ء کے اواخر میں، سنچار ساتھی اس وقت خبروں کی زینت بنا جب حکومت نے اس کے دائرہ کار کو وسیع کرنے کا فیصلہ کیا۔ نومبر ۲۰۲۵ء میں ٹیلی کمیونیکیشن ڈیپارٹمنٹ (DoT) نے موبائل بنانے والی کمپنیوں کو ایک ہدایت نامہ جاری کیا کہ وہ مستقبل میں آنے والے تمام اسمارٹ فونز میں سنچار ساتھی ایپ کو پہلے سے انسٹال (Pre-install) کریں ۔
کیا ایپ لازمی بنتی تھی؟
ابتدائیہ طور پر حکومت نے بتایا تھا کہ فون مینوفیکچررز کو ایپ اپنے موبائلز پر پہلے سے ڈالنا چاہیے، جس پر بہت سے لوگوں نے کہا کہ یہ privacy کا خطرہ ہے۔
تنازعہ اور تنقید:
اس فیصلے پر ڈیجیٹل رائٹس کے کارکنان اور سول سوسائٹی کی تنظیموں (جیسے IFF) نے شدید تشویش کا اظہار کیا۔ ان کا استدلال تھا کہ:
٭ لازمی انسٹالیشن: کسی سرکاری ایپ کو لازمی قرار دینا صارف کی پسند کے خلاف ہے۔
٭ سرویلنس (Surveillance): خدشہ ظاہر کیا گیا کہ ایپ کو کال لاگزcall logs، ایس ایم ایس smsاور لوکیشن locationکی پرمیشنز permissionدرکار ہوتی ہیں، جس سے یہ ایک’’ماس سرویلنس ٹول‘‘ بن سکتا ہے۔
٭ ان انسٹال نہ ہونے کی شرط: ابتدائی اطلاعات تھیں کہ ایپ کو ڈیلیٹ نہیں کیا جا سکے گا، جس نے شکوک و شبہات کو جنم دیا ۔
حکومتی وضاحت اور پالیسی میں تبدیلی
عوامی ردعمل کے بعد، حکومت نے ۲؍ دسمبر ۲۰۲۵ء کو اپنی پوزیشن واضح کی اور پالیسی میں نرمی کا اعلان کیا۔ وزیر برائے ٹیلی مواصلات نے بیان جاری کیا کہ:
٭ ایپ کی انسٹالیشن رضاکارانہ (Voluntary) ہوگی، لازمی نہیں۔
ایپ کا استعمال بالکل اختیاری ہے آپ چاہیں تو اسے استعمال نہ کریں۔
٭ صارفین کو ایپ کو انسٹالinstall کرنے یا ان انسٹال uninstall کرنے کا مکمل اختیار ہوگا۔
٭ ایپ کا مقصد صارف کی جاسوسی نہیں بلکہ اسے سیکیورٹی فراہم کرنا ہے۔
٭ ایپ صارف کی واضح رضامندی کے بغیر کوئی ڈیٹا سرور پر اپ لوڈ نہیں کرے گی۔
اس واقعے نے ٹیکنالوجی کے استعمال اور پرائیویسی کے حقوق کے درمیان جاری بحث کو مزید اجاگر کیا۔
ڈیٹا پروٹیکشن ڈے اور سنچار ساتھی پورٹل کا تجزیہ کرنے سے یہ بات واضح ہوتی ہے کہ بھارت ڈیجیٹل گورننس کے ایک نئے دور میں داخل ہو چکا ہے۔ جہاں ایک طرف DPDP ایکٹ ۲۰۲۳ء شہریوں کو ڈیٹا پرائیویسی کا قانونی حق فراہم کرتا ہے، وہیں دوسری طرف سنچار ساتھی انہیں ٹیکنالوجی کے ہتھیاروں سے لیس کرتا ہے تاکہ وہ اپنے ڈیجیٹل وجود کی حفاظت خود کر سکیں۔
’’اپنے ڈیٹا کا کنٹرول سنبھالیں‘‘کا عالمی نعرہ بھارت میں سنچار ساتھی کے ذریعے عملی جامہ پہن رہا ہے۔ اگرچہ پرائیویسی کے خدشات اور چیلنجز موجود ہیں، خاص طور پر AI کے بڑھتے ہوئے استعمال کے ساتھ، لیکن سنچار ساتھی جیسے اقدامات یہ ثابت کرتے ہیں کہ ٹیکنالوجی اگر درست نیت اور شفافیت کے ساتھ استعمال کی جائے، تو یہ شہریوں کے لیے ایک بہترین’’محافظ‘‘ اور ’’ساتھی‘‘ ثابت ہو سکتی ہے۔ مستقبل میں ضرورت اس امر کی ہے کہ ڈیجیٹل خواندگی (Digital Literacy) کو مزید فروغ دیا جائے تاکہ ہر شہری ان ٹولز کا مؤثر استعمال کر سکے۔
ڈیٹا پروٹیکشن ڈے ہمیں یاد دلاتا ہے کہ
٭اپنا ڈیٹا محفوظ رکھنا ہماری ذمہ داری ہے۔
٭کوئی بھی ایپ استعمال کرنے سے پہلےpermissions ضرور چیک کریںاور باخبر فیصلہ کریں۔
٭پرائیویسی آپ کا حق ہےاسے نظر انداز نہ کریں۔
٭ ٭ ٭
0 Comments